



AWS WAFは、AWS上のWebアプリケーションを守る有効な選択肢です。ただし有効化しただけでは効果は出ません。成果を左右するのは、適切なルール設計と継続的な運用です。専任のセキュリティ担当者を置けない組織なら、AWS WAF専用の運用管理サービスであるCloudbric WMSの活用が現実的な解になります。
この記事では、AWS WAFについて実現できることや課金体系などについて紹介します。
AWS WAFとは?
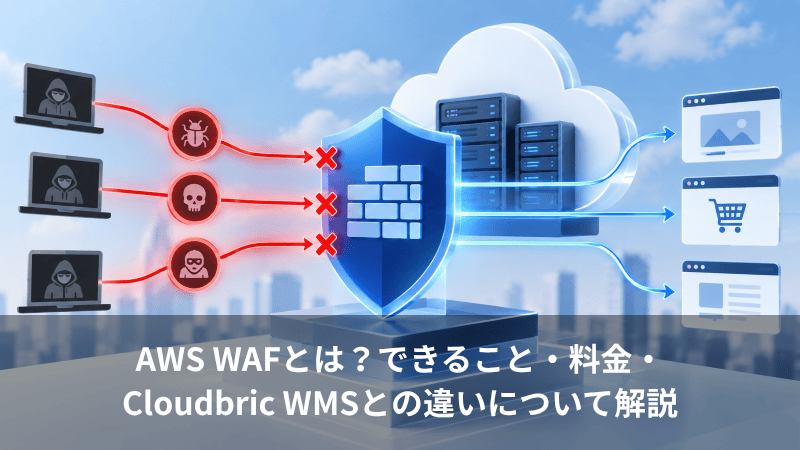
AWS WAFは、Webアプリケーションに届くHTTP/HTTPSリクエストを検査し、条件に応じて許可・ブロック・カウントを判定するアプリケーション層(L7)のセキュリティサービスです。
AWS WAFでは、検査条件と一致時のアクションをルールとして定義し、複数のルールをWeb ACLにまとめて保護対象のAWSリソースに関連付けます。代表的なルールアクションにはAllow、Block、Countのほか、CAPTCHAやChallengeがあります。Web ACLはCloudFrontやALBをはじめ、API GatewayやAppSyncなど複数のAWSリソースに関連付けられます。
なお責任共有モデル上、アプリケーションを守る責任は利用者側にあります。
AWS WAFで防げる攻撃・防げない攻撃
防げるのは、リクエストの内容や送信元の特性から判別できる攻撃です。SQLインジェクション、クロスサイトスクリプティング(XSS)、悪意あるボット、既知の脆弱性を狙う攻撃が代表例です。
一方、権限昇格などビジネスロジックの脆弱性はリクエストが正規の形式のため検知が難しく、ネットワーク層の大規模DDoSはAWS Shieldの領域です。AWS WAFは多層防御の一層と位置づけましょう。
AWS Shieldとの違い
両者は守備範囲が異なります。主な違いは以下のとおりです。
| 比較項目 | AWS WAF | Shield Standard | Shield Advanced |
|---|---|---|---|
| 主な対象 | L7(アプリケーション層) | 主にL3/L4 | L3/L4に加え、AWS WAFと連携したL7のDDoS対策 |
| 主な防御対象 | SQLインジェクション、XSS、悪意あるボット、L7のDDoSなど | 一般的なネットワーク/トランスポート層のDDoS | より大規模・高度なDDoS、L7のDDoS |
| 料金 | 従量課金 | 追加料金なし | 有償 |
| サポート | Web ACLやルールの設定・運用が必要 | 基本保護は自動適用 | 高度なDDoS検知・緩和機能を提供し、条件を満たすAWS SupportプランではSRTによる支援も利用可能 |
AWS WAFが主にL7のWebリクエストを検査するのに対し、Shield Standardは主にL3/L4のDDoS攻撃を自動的に防御します。Shield StandardはすべてのAWS利用者に追加料金なしで提供され、Shield Advancedではより高度なDDoS防御に加え、AWS WAFと連携したL7のDDoS対策も利用できます。両者は用途が異なるため、必要に応じて組み合わせて利用します。
AWS WAFの料金体系
AWS WAFに初期費用はかかりません。ただし従量課金である以上、使い方次第で費用は大きく変わります。課金の構造と、高額になりやすいケースを整理します。
AWS WAFで課金される3つの要素
料金は、作成したWeb ACLの数、追加したルールの数、処理したWebリクエスト数の3要素で決まります。
| 課金要素 | 課金の単位 | 補足 |
|---|---|---|
| Web ACL | 作成数に応じた月額 | 時間単位で日割り計算される |
| ルール | Web ACLごとの追加数に応じた月額 | マネージドルールは別途加算 |
| Webリクエスト | 処理したリクエスト数に応じた従量課金 | リージョンにより単価が異なる |
基本料金に加え、1,500 WCUを超えるWeb ACL、追加の本文検査容量、CAPTCHA/Challenge、Bot ControlやFraud Controlなどの機能では追加料金が発生する場合があります。
ログについても保存先や使用量などに応じて関連サービスの料金が発生する場合があります。料金体系は変更される可能性があるため、見積りは公式の料金ページで確認してください。
料金が想定より高くなるケースと抑えるポイント
料金が膨らむのは、環境ごとにWeb ACLを個別作成している、マネージドルールを必要以上に適用しているといったケースです。
料金を見直す際は、Web ACLや適用中のルール、ルールグループの構成を確認し、必要性を精査することが重要です。ただし、防御性能を維持しながらルールを調整するには専門知識が求められます。Cloudbric WMSでは、AWS WAFのログや利用環境をもとにセキュリティエキスパートがルールの最適化と運用を支援するため、社内の運用工数を抑えやすくなります。
AWS WAFの導入・設定の流れとマネージドルールの選び方
導入自体は難しくありません。マネジメントコンソールから数ステップで有効化できます。つまずきやすいのは、その先のルール選定です。判断を誤ると、守れないか、正規のアクセスを止めてしまいます。
Web ACLの作成からリソース関連付けまでの3ステップ
導入は3ステップで進められます。
- Web ACLを作成し、どのルールにも一致しないリクエストの扱いをデフォルトアクションとして決める
- マネージドルールやカスタムルールを追加し、評価の優先順位を設定する
- CloudFrontやALBなど保護対象のリソースにWeb ACLを関連付ける
最初からブロックで始めるのは避けましょう。まずカウントモードでログを観察し、誤検知がないと確認してから切り替えるのが安全です。
AWSマネージドルール一覧と選び方
AWS Managed Rulesには、ベースラインルールグループとユースケース固有のルールグループだけでなく、IPレピュテーション、Bot Control、アカウント乗っ取り・不正アカウント作成対策、Anti-DDoSなど複数の種類があります。
利用するルールグループは、自社のアプリケーション構成やリスクに合わせて選定します。各ルールグループにはWCUが設定されているため、Web ACL全体のキャパシティも考慮が必要です。また、本番環境へ適用する前には誤検知がないかテストと調整を行うことがAWSから推奨されています。
Cloudbric WMSでは、ユーザーのログや利用環境に基づき、セキュリティエキスパートがルールの最適化を支援します。
AWS WAFの運用でつまずきやすい3つの課題
AWS WAFは導入して終わりではありません。負荷が集中するのは、有効化したあとの運用フェーズです。代表的な3つの課題を取り上げます。
課題①ルール設計とWCU(キャパシティ)の制約
WCU(Web ACLキャパシティユニット)は、ルールの実行に必要なリソース量を数値化したものです。Web ACLごとに上限があり、複雑なルールほど多く消費します。限られたキャパシティのなかで、守りたい範囲と消費量のバランスを取る設計が求められます。
この判断には攻撃手法とアプリケーション構成の双方への理解が必要で、専任者がいない組織では後回しにされがちです。
課題②誤検知への対応
マネージドルールは汎用的なため、自社アプリケーション特有のリクエストが誤判定され、正規ユーザーの操作が遮断されることがあります。
対応にはログから該当ルールを特定し、除外設定で調整する作業が必要です。恐れて全ルールをカウントモードのまま放置すれば、実質的に無防備な状態が続きます。その点、Cloudbric WMSなら対応をエキスパートに任せられます。
課題③新規脆弱性への追従と24時間365日の監視
新たな脆弱性は日々公表され、攻撃コードが出回るまでの時間も短くなっています。自社運用では、情報収集、影響判断、ルールへの反映を継続する体制が必要です。
しかし通常業務と兼務する担当者が夜間や休日まで対応し続けるのは現実的ではなく、監視の空白時間がそのままリスクとして残ります。
Cloudbric WMSが選ばれる4つの理由
AWS WAFを適切に運用するには、ルール設計や誤検知への対応、新たな脆弱性への追従などを継続して行う必要があります。こうした運用負荷を自社だけで担うことが難しい場合に選択肢となるのが、Cloudbric WMSです。
Cloudbric WMSはAWS WAFの代替製品ではなく、AWS WAFの運用を支援する管理サービスです。AWS WAFを利用しながら、専門家によるルールの最適化や監視・運用支援を受けられます。ここでは、Cloudbric WMSが選ばれる4つの理由を紹介します。
理由① 高度な攻撃検知能力
WAFに深い知見を持つペンタセキュリティが独自開発した攻撃検知エンジンを備え、リアルタイムのログ分析、脅威IPの自動遮断、新規脆弱性への対応を継続的に行います。
Cloudbric WMSで利用されるCloudbric Rule Setについて、第三者検証機関Tolly GroupがOWASP Top 10のWeb脆弱性を対象とした413種類の攻撃トラフィックで比較テストを実施したところ、91.53%の正常検知率を記録しました。比較対象となった他社ルールセットは50.61~68.28%で、最も高い比較対象との差は23.25ポイントでした。
出典:ペンタセキュリティのCloudbric Rule Set、Tolly Groupの検証によって他社製品よりも高い攻撃検知率であることが実証
理由② エキスパートによるコンサルティングとサポート
カスタムルールの作成や誤検知への対応を、セキュリティエキスパートに相談できます。24時間365日のモニタリング体制が整っているため、夜間や休日の空白を自社で埋める必要がありません。
適用されるのは汎用テンプレートではなく、ユーザーのログをもとにOWASP Top 10対応のポリシーとMalicious IP Reputationを環境へ合わせたものです。
理由③ 運用負荷軽減とコスト削減
ルールの作成や新規脆弱性への対応をCloudbric WMS側が担うため、社内の運用工数を抑えられます。インシデント発生時の調査・復旧費用も、未然に防げた分だけ削減できます。
Cloudbric WMSでは、ルール作成や新規脆弱性への対応、ログ分析などをセキュリティエキスパートが支援するため、AWS WAFを自社だけで運用する場合に必要となる人的な運用負荷や管理コストの削減につながります。
理由④ 専用コンソールによる可視化
専用コンソールから、IP遮断や国別アクセス制御を画面上で変更できます。運用状況が把握できるダッシュボードとセキュリティレポートも提供され、約3カ月分のログ管理が付帯します。
AWS WAFでもCloudWatchメトリクスやサンプリングされたWebリクエスト、ログなどを利用できますが、継続的な分析やレポート作成には設定・運用が必要です。Cloudbric WMSでは専用ダッシュボードやセキュリティレポートが用意され、約3カ月分のWeb ACLログ分析データを確認できるため、運用状況を把握しやすくなります。
AWS WAFに関するよくある質問
検討段階でよく寄せられる質問を4つにまとめました。
Q1. AWS WAFとは何ですか?
Webアプリケーションへのリクエストを検査し、許可・ブロック・カウントを判定するアプリケーション層のセキュリティサービスです。SQLインジェクションやXSSなど、内容から判別できる攻撃を遮断します。
Q2. AWS WAFとAWS Shieldの違いは何ですか?
守備範囲が異なります。AWS WAFはアプリケーション層(L7)、AWS Shieldは主にネットワーク層・トランスポート層(L3/L4)のDDoS防御を担当します。併用が前提です。
Q3. AWS WAFは無料で使えますか?
初期費用は不要ですが無料ではありません。Web ACL数、ルール数、処理リクエスト数に応じた従量課金が発生します。最新の単価はAWS公式の料金ページで確認してください。
Q4. AWS WAFの運用は自社だけでできますか?
可能です。ただしルール設計、誤検知対応、新規脆弱性への追従、24時間365日の監視を継続できる体制が前提です。難しい場合はCloudbric WMSのような運用管理サービスの活用が有効です。
まとめ
AWS WAFはAWS上のWebアプリケーションを守る有効な手段です。ただし成果を左右するのは導入そのものではなく、その後の運用です。ルール設計、誤検知への対応、新規脆弱性への追従と24時間365日の監視を継続できて初めて、期待どおりに機能します。
専任のセキュリティ担当者を置けない場合は、AWS WAFに特化した運用管理サービスであるCloudbric WMSという選択肢があります。高い検知率が第三者機関のテストで確認されたCloudbricのルールセットに加え、24時間365日のモニタリング・サポートを利用でき、30日間の無償トライアルも用意されています。
お悩みの際はぜひCloudbricまでお気軽にご相談ください。