



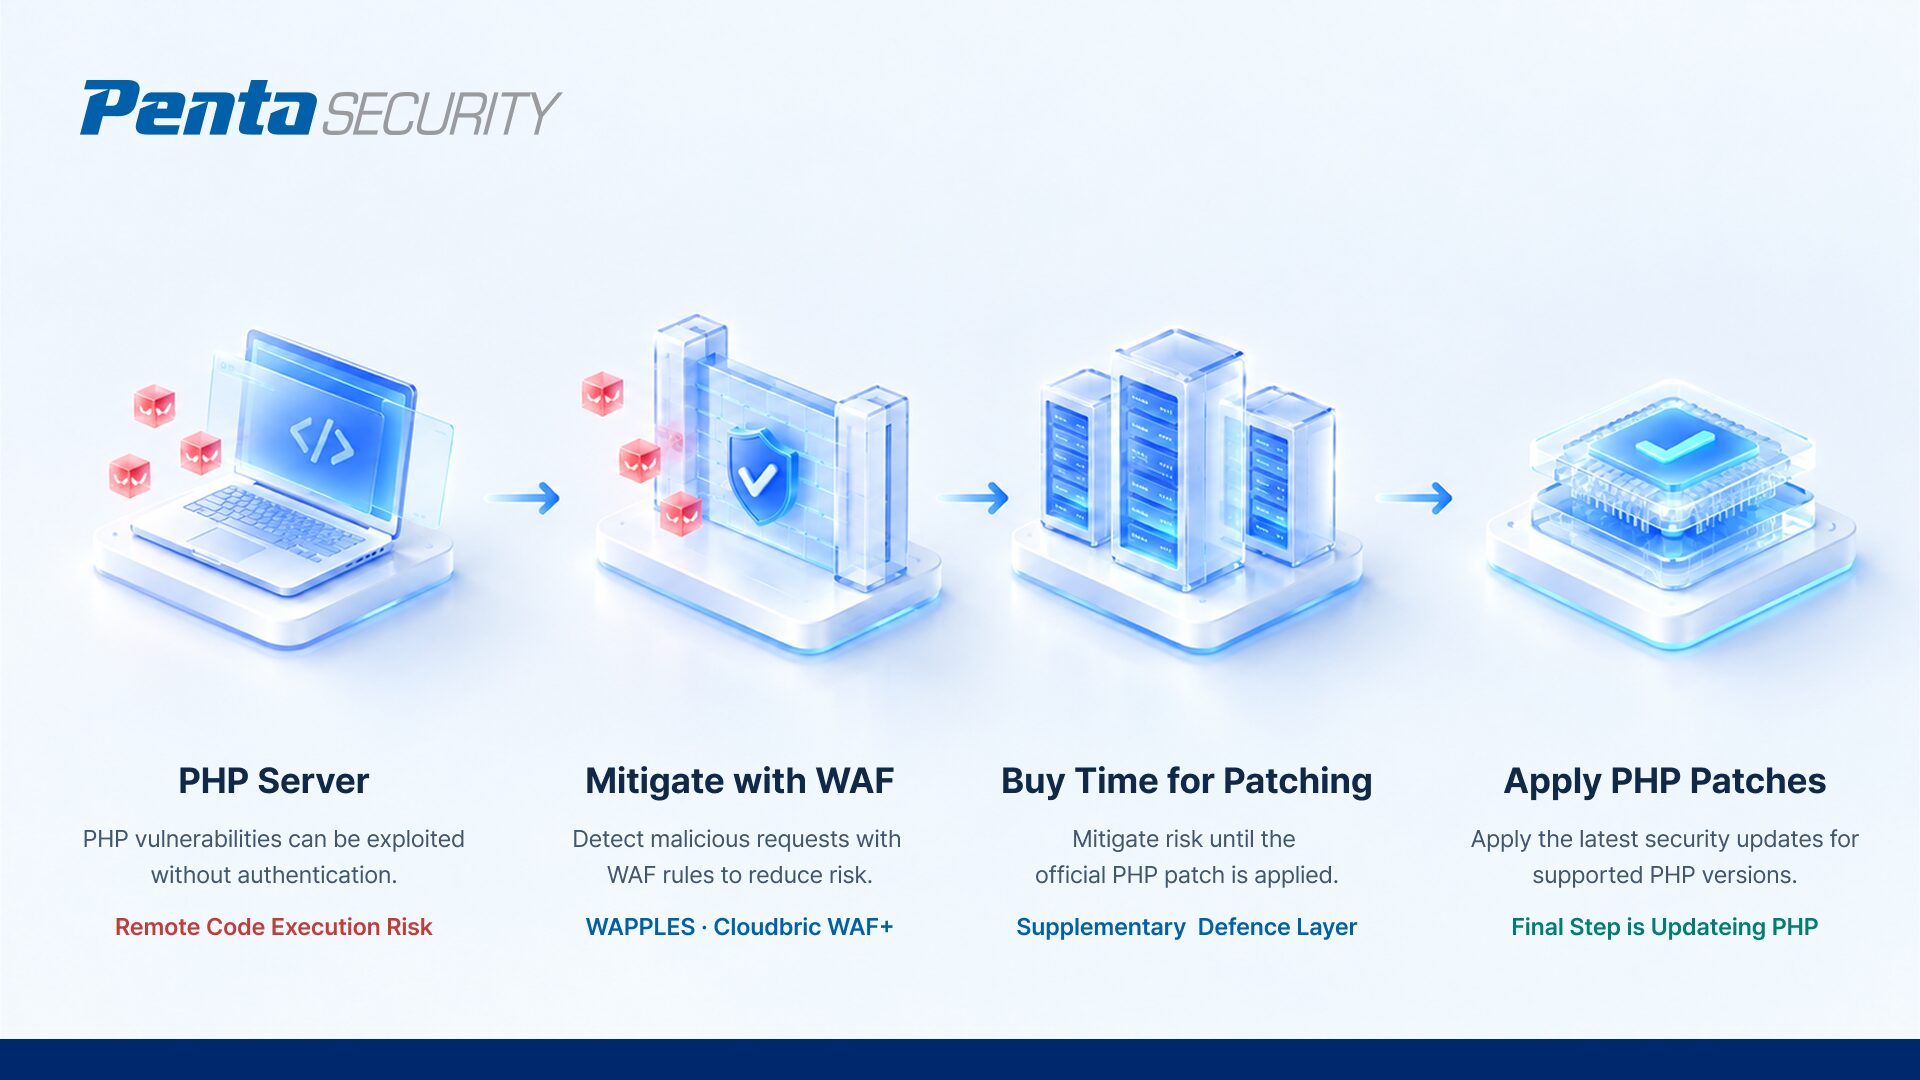
PHPにおけるリモートコード実行(RCE)の脆弱性(CVE-2026-109618、CVE-2026-109619/通称:PHP2Shell)が公表されました。
本脆弱性は認証不要で実行可能であり、すでに実際の攻撃試行も観測されているため、迅速な対応が必要です。
これを受け、ペンタセキュリティではWAPPLESおよびCloudbric WAF+向けに、本脆弱性を狙った攻撃を防御するWAFカスタムルールを配布いたしました。
パッチ適用までの緊急防御策として、WAFルールの適用を推奨いたします。
脆弱性の詳細や対策につきましては、下記事をご確認ください。
▼PHP2Shellの緊急対策|WAPPLES とCloudbric WAF+対応のWAFカスタムルール適用
https://www.pentasecurity.co.jp/pentapro/entry/php2shell-waf