



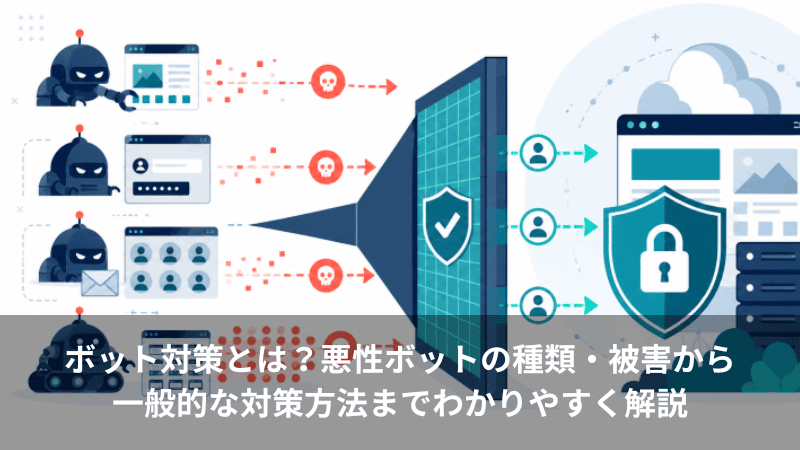
Webサイトを狙う悪性ボットの被害を防ぐには、相手が人間かボットかを自動で見分けて遮断する仕組みと、多層防御が欠かせません。自動化された攻撃は年々巧妙になり、人の目による監視だけで防ぎ切ることは難しくなっています。
本記事では、ボットの基礎から攻撃手法、悪影響、対策方法までを解説します。
ボット対策とは?
ボットと聞くと不正なプログラムを思い浮かべがちですが、実際には利便性を支える有益なボットも存在します。対策の対象となるのは、不正を目的とする「悪いボット」です。
ボット(bot)とは
ボットとは「ロボット(Robot)」を語源とする言葉で、決められた処理を人の手を介さずに自動かつ高速で実行するプログラムの総称です。人間が数時間かける作業を数分で終えられる点が特徴です。
身近な例としては、検索結果に情報を反映させるクローラー、問い合わせに自動応答するチャットボットなどが挙げられます。これらはいわば「良いボット」であり、技術自体は中立的で、善悪は使われ方によって決まります。
対策が必要な「悪性ボット」とは
一方で、不正アクセスやデータの窃取、サービスの妨害といった悪意ある目的で運用されるボットも存在します。これが「悪性ボット(悪いボット)」であり、対策するべき相手です。24時間365日稼働する自動性、正規の利用者になりすます隠蔽性、手口を変える適応性を備えています。両者の違いを整理すると、次のとおりです。
| 比較項目 | 良いボット | 悪いボット(悪性ボット) |
| 目的 | 業務やサービスの効率化を支援する | 不正アクセス・データ窃取・妨害など不正行為 |
| 代表例 | 検索エンジンのクローラー、チャットボット、情報配信ボット | クレデンシャルスタッフィング、スクレイピング、DDoS、スパムボット |
| 動作の性質 | 運営者のルール(robots.txt等)に従って動く | ルールを無視し、人間になりすまして動く |
| サイトへの影響 | 検索表示や利便性の向上に貢献する | 情報漏えい・サービス停止・金銭被害などを招く |
| 対策の要否 | 原則不要(正常なアクセスとして許可) | 必要(検知してブロックする対象) |
良いボットまで一律に遮断すると検索順位の低下などにつながるため、両者を見極める視点が欠かせません。
悪性ボットによる主な攻撃・脅威の種類
悪性ボットの代表的な4つの手口を見ていきます。いずれも人間を装った自動プログラムにより、大量かつ高速に行われる点が共通しています。
リスク① クレデンシャルスタッフィング
クレデンシャルスタッフィングとは、漏えいしたIDとパスワードのリストを使い、ボットが複数のサービスへ自動でログインを試みる手口です。パスワードを使い回す習慣が悪用され、一つの漏えいが連鎖的な被害を招きます。
ログインに成功するとアカウントが乗っ取られ、登録情報の窃取や不正購入につながります。厄介なのは、正規のログインフォームに正しい形式でアクセスしてくる点です。不正な文字列を含まないため、WAF単体では検知しきれないケースも見られます。試行の頻度やIPアドレスの異常を見るボット検知との併用が有効です。
リスク② スクレイピング
スクレイピングは、ボットがWebサイト上のコンテンツや商品情報を自動的に収集する手口です。人間なら何日もかかる作業を数分で終えるため、サイト全体の情報が短時間で抜き取られることもあります。
ECサイトでは価格や在庫の情報を競合他社に収集され、価格戦略を先読みされる恐れがあります。記事や画像の無断複製、大量アクセスによる表示速度の低下も生じます。ただし検索クローラーとの線引きは難しく、一律のブロックは正規のアクセスまで弾くため、両者を見分ける仕組みが必要です。
スクレイピングへの対策については、以下の記事で詳しく解説しています。あわせてお読みください。
スクレイピング対策とは?IPブロック・CAPTCHA・WAFなど有効な手法を紹介
リスク③ DDoS攻撃・ボットネット
DDoS攻撃は、標的のサーバーに大量のリクエストを一斉に送りつけ、過剰な負荷でサービスを停止に追い込む攻撃です。ここで使われる「ボットネット」とは、マルウェアに感染して遠隔操作が可能になった多数の端末を、攻撃者がまとめて操るものを指します。
注意したいのは、社内のPCやIoT機器が感染すれば、知らないうちに他社への攻撃へ加担する加害者側にもなり得る点です。またWebアプリケーション層(L7)を狙うDDoSは通常のアクセスに紛れ込むため、通信量だけを見る防御では見分けにくい傾向にあります。
DDoS攻撃対策については、以下の記事で詳しく解説しています。あわせてお読みください。
リスク④ スパム・買占め・アドフラウド
問い合わせフォームや会員登録フォームに、ボットが自動で大量の投稿を行うスパムも代表的な被害です。担当者が対応に追われて業務が妨げられ、不要なデータの蓄積を招く原因にもなります。
また、限定商品やチケットを買い占めて高値で転売する「買占め(スカルピング)」も問題です。正規の利用者が購入できず、不満につながります。さらに広告を自動でクリックし広告費を消費させる「アドフラウド」もあり、いずれも人間には不可能な速度と量で実行されます。
ボットを放置することで生じる悪影響・被害
ここまでの攻撃は、企業にどのような損失をもたらすのでしょうか。金銭・情報の面と、サービス・信頼の面に分けて整理します。
金銭的被害・情報漏えい
不正ログインでアカウントが乗っ取られると、クレジットカードの不正購入など直接的な金銭被害が発生します。また顧客の個人情報が流出すれば、補償や損害賠償に加え、原因調査や再発防止の対応コストが重くのしかかります。被害が顧客や取引先にも波及するケースも見られます。
サービス停止・信頼失墜
DDoS攻撃でサービスが停止すれば、その間の売上機会を失うだけでなく、復旧作業にも人手とコストがかかります。稼働時間が収益に直結するECサイトでは、短時間の停止でも影響は小さくありません。買占めによる購入機会の喪失も顧客体験の低下を招き、長年築いた信頼が損なわれます。
ボットへの対策とは
悪性ボットへの対策には、人間かボットかを自動で見分ける仕組みと、複数の手段を重ねる多層防御が必要です。その点、Cloudbric WAF+のようなWAF・ボット検知機能を備えたソリューションであれば、自動化された不正アクセスを入口の段階で抑えられます。
対策① 自社で取り組む基本の対策
まず着手できるのが、認証まわりの基本的な対策です。推測されにくいパスワードを設定し、使い回しを避ける運用の徹底で、クレデンシャルスタッフィングの成功率を下げられます。
あわせて多要素認証(MFA)の導入も効果的です。「知識情報」「所持情報」「生体情報」から複数を組み合わせて本人確認を行う仕組みで、パスワードが漏れても不正ログインを防ぎやすくなります。
CAPTCHAも広く使われていますが、高度なボットに突破される場合もあり、基本策だけで万全とはいえません。
対策② ツール・サービスの導入
そこで、相手が人間かボットかを専用のツールで自動的に見分ける方法があります。たとえばブラウザ情報(HTTPヘッダ)に不自然な点がないか、JavaScriptやCookieを人間のブラウザと同じように扱えるか、端末の特徴(フィンガープリント)に不審なパターンがないか、といったサインを複数組み合わせて判断します。
ざっくり言えば「人間なら当たり前にできることができているか」を見ています。こうした判定を手作業で行うのは現実的ではなく、自動でチェックできる仕組みが求められます。
対策③ WAF・ボット検知ソリューションによる対応
複数の検知技術を統合し、正規の利用者を妨げずに悪性ボットだけを見分ける手段として有効なのが、WAF・ボット検知ソリューションの導入です。その点、Cloudbric WAF+であれば、既知の攻撃パターンの遮断や不正アクセスの防御に加え、DDoS対策やボット検知にも対応し、クラウド型のため機器の設置が不要です。
ただし、WAFも万能ではありません。正規の形式でアクセスしてくる攻撃には、認証・認可の設計やログ監視との併用が前提となります。多層防御の中核と位置づけ、基本の対策と組み合わせて運用しましょう。
Cloudbric WAF+については、以下の記事で詳しく解説しています。あわせてお読みください。
Cloudbric WAF+とは?WAAP対応の6つの機能と選ばれる理由を解説
ボット対策に関するよくある質問
最後に、よく寄せられる質問にお答えします。
Q1. 良いボットと悪いボットの違いは?
良いボットは、検索エンジンのクローラーやチャットボットのように、利便性を高めるために動く自動化ツールで、運営者が定めたルールに従います。一方の悪いボットは、不正アクセスやデータ窃取を目的とし、ルールを無視して人間になりすまします。対策の対象は後者です。
Q2. 自社サイトがボットに狙われているか確認する方法は?
アクセス数が特定の時間帯だけ不自然に急増している、短時間に大量のログイン試行がある、想定されない地域からのアクセスが多い、といった兆候があれば狙われている可能性があります。アクセスログの定期的な確認が第一歩で、ボット検知ツールを使えば異常を可視化できます。
Q3. CAPTCHAだけでボット対策は十分?
CAPTCHAは手軽に導入できる基本的な対策ですが、それだけで十分とは言えません。近年は画像認識技術の進化により、突破できる高度なボットも登場しているためです。また利用者の手間が増え、離脱の原因になる場合もあります。行動分析やWAFと組み合わせた多層的な防御が推奨されます。
まとめ
本記事では、ボットの基礎から攻撃の種類、悪影響、具体的な対策方法までを解説しました。ボットには検索クローラーのような良いボットと、不正を目的とする悪いボットがあり、対策すべきは後者です。
悪性ボットはクレデンシャルスタッフィングやスクレイピング、DDoS攻撃、買占めといった手口で、金銭的被害やサービス停止、信頼の失墜を引き起こします。それらを防ぐには、パスワード運用や多要素認証といった基本の対策に加え、ボットを自動で見分ける仕組みを組み合わせた多層防御が欠かせません。
その入口として、Cloudbric WAF+の導入をぜひご検討ください。